
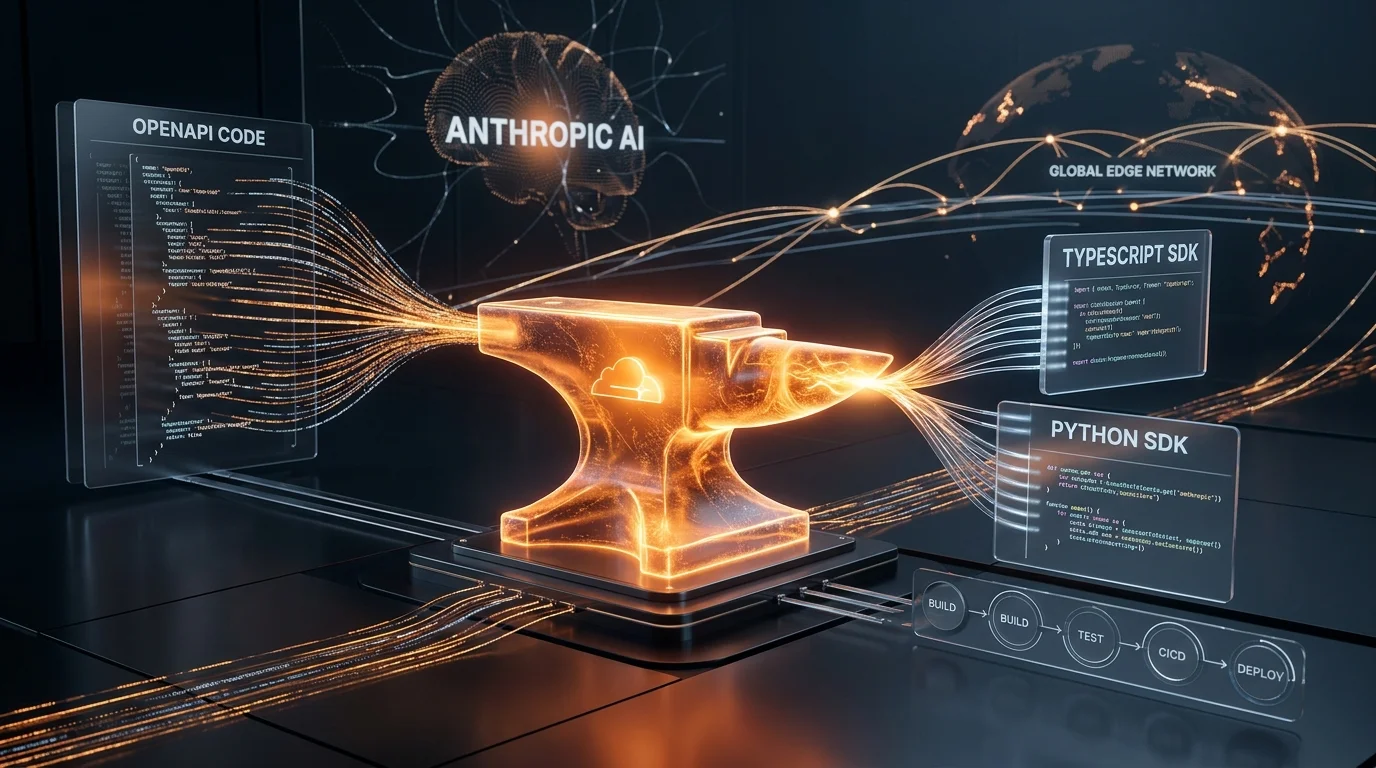
Tesis Ejecutiva: La repentina adquisición de Stainless —el estándar de facto utilizado por OpenAI, Cloudflare y las principales empresas de IA para compilar SDKs hiper-ergonómicos desde esquemas OpenAPI— por parte de Anthropic, acompañada del cierre de su servicio público, ha provocado un terremoto en la ingeniería de plataformas. Frente a este riesgo inminente de vendor lock-in en la cadena de suministro de software, Cloudflare ha liberado en código abierto Forge: un compilador de SDKs nativo para el borde (edge-first), libre de dependencias pesadas y diseñado para ejecutarse de forma soberana dentro de pipelines CI/CD autogestionados. Al mismo tiempo, el reporte de ciberinteligencia de Anthropic documenta cómo agentes autónomos ofensivos (como PentAGI) ya explotan activamente APIs desprotegidas, convirtiendo a los SDKs fuertemente tipados en la primera línea de defensa de la infraestructura moderna.
En la arquitectura moderna de plataformas cloud y microservicios distribuidos, la interfaz de programación de aplicaciones (API) es el contrato sagrado que define cómo interactúan los sistemas entre sí. Sin embargo, durante más de una década, los equipos de ingeniería han padecido una brecha operativa dolorosa:la distancia insalvable entre diseñar una especificación OpenAPI/Swagger y distribuir librerías de clientes (SDKs) elegantes, tipadas y confiables en TypeScript, Python o Go.
Herramientas tradicionales de código abierto comoopenapi-generatoroswagger-codegensolían producir código fuente rígido, excesivamente verboso, plagado de dependencias obsoletas y con una experiencia de desarrollo (DX) tosca y frustrante. En ese contexto nacióStainless, una startup que transformó por completo el sector al ofrecer un servicio gestionado capaz de convertir esquemas OpenAPI 3.0 y 3.1 en bibliotecas de cliente indistinguibles de aquellas escritas a mano por desarrolladores senior: soporte nativo de promesas, paginación automática inteligente, reintentos con retroceso exponencial (exponential backoff) y tipado estricto con inferencia avanzada de TypeScript.
Prácticamente toda la aristocracia del ecosistema tecnológico contemporáneo —desde los SDKs oficiales de OpenAI hasta los clientes de Cloudflare, Resend y la propia Anthropic— delegaron la generación y publicación de sus SDKs en la infraestructura propietaria de Stainless. Sin embargo, ese idilio de conveniencia acaba de colapsar.
🚨1. La Adquisición de Stainless y el Peligro del 'Vendor Lock-in' en la Cadena de Suministro
El anuncio de queAnthropic ha adquirido Stainless y ha clausurado el acceso público y nuevos registros a su plataformarepresenta una advertencia crítica para cualquier Director de Tecnología (CTO) o arquitecto de DevOps:externalizar un eslabón fundamental de la compilación y distribución de software hacia un único proveedor SaaS propietario es una bomba de tiempo para la continuidad operativa.
Al absorber a Stainless, Anthropic no solo internaliza el mejor equipo de generación de SDKs del planeta para acelerar su propia suite de modelos Claude; efectivamente deja a decenas de compañías tecnológicas intermedias en una encrucijada peligrosa. Aquellos equipos cuyos flujos de integración continua (CI/CD) dependían de llamadas a la API de Stainless para empaquetar y publicar librerías en npm, PyPI o crates.io se encontraron de la noche a la mañana con la perspectiva de una herramienta condenada a la obsolescencia o al servicio exclusivo de un competidor.
Este patrón de consolidación agresiva en el mercado de la inteligencia artificial demuestra que las herramientas de desarrollo no son meros accesorios, sinoactivos geopolíticos y estratégicos dentro de la infraestructura corporativa. Quien controla el generador de clientes controla la velocidad con la que millones de programadores adoptan o abandonan una API en producción.
⚒️2. La Respuesta de Cloudflare: Nace Forge como Estándar Abierto
Como uno de los usuarios más intensivos de Stainless a escala global para gestionar cientos de endpoints en su red de borde, Cloudflare no podía permitirse quedar cautivo de la decisión corporativa de un competidor de IA. Su respuesta no se hizo esperar:Cloudflare ha liberado en código abierto 'Forge', un motor de compilación de SDKs de nueva generación diseñado para devolver la soberanía tecnológica a la comunidad de desarrolladores y equipos DevOps.
A diferencia de los generadores del pasado, Forge ha sido concebido desde sus cimientos bajo los principios de la computación moderna en el borde (Edge Computing) y el estándar WinterCG:
axiosonode-fetch. Los SDKs generados utilizan exclusivamente la API estándarfetch,Request,ResponseyReadableStream, reduciendo el tamaño del bundle en más de un 70% frente a clientes convencionales.anyOf,oneOfy referencias circulares, evitando el temido tipoanyque invalida la seguridad en compilación.⚙️3. Arquitectura Técnica de un Pipeline DevOps con Cloudflare Forge
Para los ingenieros de infraestructura y especialistas en DevOps, la llegada de Forge permite implementar un ciclo de vida de desarrollo de APIs completamente automatizado bajo el paradigma deGitOps y Contratos como Código.
El flujo operativo se estructura de la siguiente manera: cada vez que un ingeniero de backend modifica un controlador en la API principal (en NestJS, FastAPI, Go Gin o Laravel), el pipeline de CI compila la especificación actualizadaopenapi.json. En lugar de disparar una petición web a un servicio SaaS externo, el propio runner de CI invoca el motor de Forge, ejecuta pruebas unitarias sobre los clientes generados y despliega los nuevos paquetes con versionado semántico automático.
A continuación se presenta una arquitectura de pipeline representativa implementada enGitHub Actionspara automatizar este ciclo:
# .github/workflows/generate-sdk.yml
name: API Contract & SDK Distribution Pipeline

on:
  push:
    branches: [ main ]
    paths:
      - 'specs/openapi.json'
      - 'specs/openapi.yaml'

jobs:
  build-and-publish-sdks:
    runs-on: ubuntu-latest
    steps:
      - name: Checkout Code Repository
        uses: actions/checkout@v4

      - name: Setup Node.js Runtime
        uses: actions/setup-node@v4
        with:
          node-version: 22
          registry-url: 'https://registry.npmjs.org'

      - name: Install Cloudflare Forge Compiler
        run: npm install -g @cloudflare/forge

      - name: Validate OpenAPI Schema Integrity
        run: npx @redocly/cli lint specs/openapi.json

      - name: Compile Edge-Optimized TypeScript SDK
        run: |
          forge generate             --input specs/openapi.json             --target typescript             --output ./sdks/typescript             --package-name @mi-empresa/api-client             --strict-null-checks

      - name: Execute Typechecks and Synthetic Tests
        run: |
          cd ./sdks/typescript
          npm install
          npm run test
          npm run build

      - name: Automated Semantic Release to NPM
        env:
          NODE_AUTH_TOKEN: ${{ secrets.NPM_AUTOMATION_TOKEN }}
        run: |
          cd ./sdks/typescript
          npm publish --access public --provenance
Este pipeline garantiza que ningún cliente quede desincronizado con respecto al backend:si un campo cambia de tipo en la base de datos o en el controlador, el SDK rompe en tiempo de compilación dentro del CI antes de llegar a los desarrolladores o clientes finales.
⚖️4. Comparativa de Arquitectura: Stainless vs. Cloudflare Forge vs. OpenAPI Generator Tradicional
Para tomar decisiones técnicas fundamentadas en comités de arquitectura, es vital contrastar las tres soluciones dominantes en el mercado de compilación de clientes:
| Criterio Arquitectónico | Stainless (Anthropic) | Cloudflare Forge (OSS) | OpenAPI Generator Clásico |
|---|---|---|---|
| Modelo de Despliegue | SaaS cerrado propietario (acceso restringido tras adquisición) | 100% Código Abierto (CLI local autogestionado en CI/CD) | Código Abierto (CLI basado en Java / Docker) |
| Compatibilidad con Edge Computing | Buena (adaptado para Node y Fetch moderno) | Nativa de primer nivel (Cloudflare Workers, Deno, Bun, WinterCG) | Deficiente (frecuente uso de APIs legacy de Node.js como http o url) |
| Huella de Dependencias (Payload Size) | Ultra liviano (~15 KB gzipped) | Cero dependencias externas (Zero-Bloat, tree-shakeable) | Pesado (arrastra paquetes redundantes y utilidades complejas) |
| Calidad del Tipado en TypeScript | Excepcional (estándar de la industria) | Avanzada (soporte nativo de uniones discriminadas y genéricos) | Básica a moderada (frecuentes fallos con polimorfismo complejo) |
| Riesgo de Vendor Lock-In | Crítico (controlado por un competidor de IA) | Nulo (Apache 2.0 / MIT, bifurcable y auditable en GitHub) | Bajo (comunidad amplia pero con desarrollo fragmentado) |
Preguntas Frecuentes sobre Cloudflare Forge y Generación de SDKs
🛡️5. El Frente de Seguridad: Por Qué los Agentes Ofensivos (PentAGI) Exigen SDKs Blindados
Casi en paralelo a la controversia por la adquisición de Stainless, el equipo de seguridad de Anthropic publicó suReporte de Inteligencia de Amenazas (Threat Intelligence Report) de finales de septiembre de 2026. Sus hallazgos proporcionan una perspectiva reveladora sobre por qué la arquitectura de APIs y la calidad de los SDKs ya no son meros problemas de productividad, sino asuntos de supervivencia cibernética.
El reporte documenta un salto cualitativo alarmante:actores de amenazas avanzados están utilizando marcos de agentes autónomos de ataque (como PentAGI y variantes derivadas de AutoGPT para hacking) para automatizar de punta a punta la cadena de ataque cibernético (Cyber Kill Chain):
En este nuevo escenario de amenazas asimétricas,consumir APIs mediante llamadas HTTP genéricas sin validación o con SDKs mal tipados es una negligencia crítica. Cuando un cliente es compilado por un motor estricto como Forge, el SDK incorpora comprobaciones defensivas en tiempo de compilación y ejecución que bloquean la inyección de campos no tipados y rechazan valores anómalos antes de que el tráfico toque la infraestructura de red corporativa.
📋6. Recomendaciones Estratégicas para Equipos de Plataforma y DevOps
A la luz de los movimientos tectónicos de esta semana, los equipos de ingeniería deben adoptar cuatro medidas inmediatas para blindar sus cadenas de entrega:
400 Bad Requestcualquier petición generada por agentes ofensivos que contenga parámetros no reconocidos.Publicaciones Recomendadas sobre Servidores e Infraestructura
Aprende a transformar un servidor económico en una plataforma PaaS privada para desplegar tus APIs y herramientas internas sin depender de servicios propietarios.
Comparativa técnica a fondo sobre arquitecturas de nube para optimizar costos fijos y soberanía operativa en producción.
Análisis técnico de cómo los modelos de contexto masivo eliminan el procesamiento manual de datos en las organizaciones.
🚀7. Conclusión: Soberanía de Código en la Era de la Consolidación Tecnológica
El episodio de Stainless, Anthropic y Cloudflare Forge es un recordatorio contundente de una verdad que la industria suele olvidar durante las épocas de bonanza tecnológica:la conveniencia extrema de las plataformas cerradas suele pagarse con la pérdida de autonomía estratégica.
La liberación de Forge por parte de Cloudflare demuestra la resiliencia del movimiento open source para reaccionar ante los monopolios emergentes de la era de la inteligencia artificial. Aquellos equipos de DevOps y Cloud que construyan pipelines soberanos, gobernados por contratos estrictos y ejecutados sobre herramientas abiertas, no solo estarán protegidos contra los vaivenes comerciales de las grandes corporaciones, sino que contarán con la infraestructura más sólida y segura para resistir las amenazas del mañana.