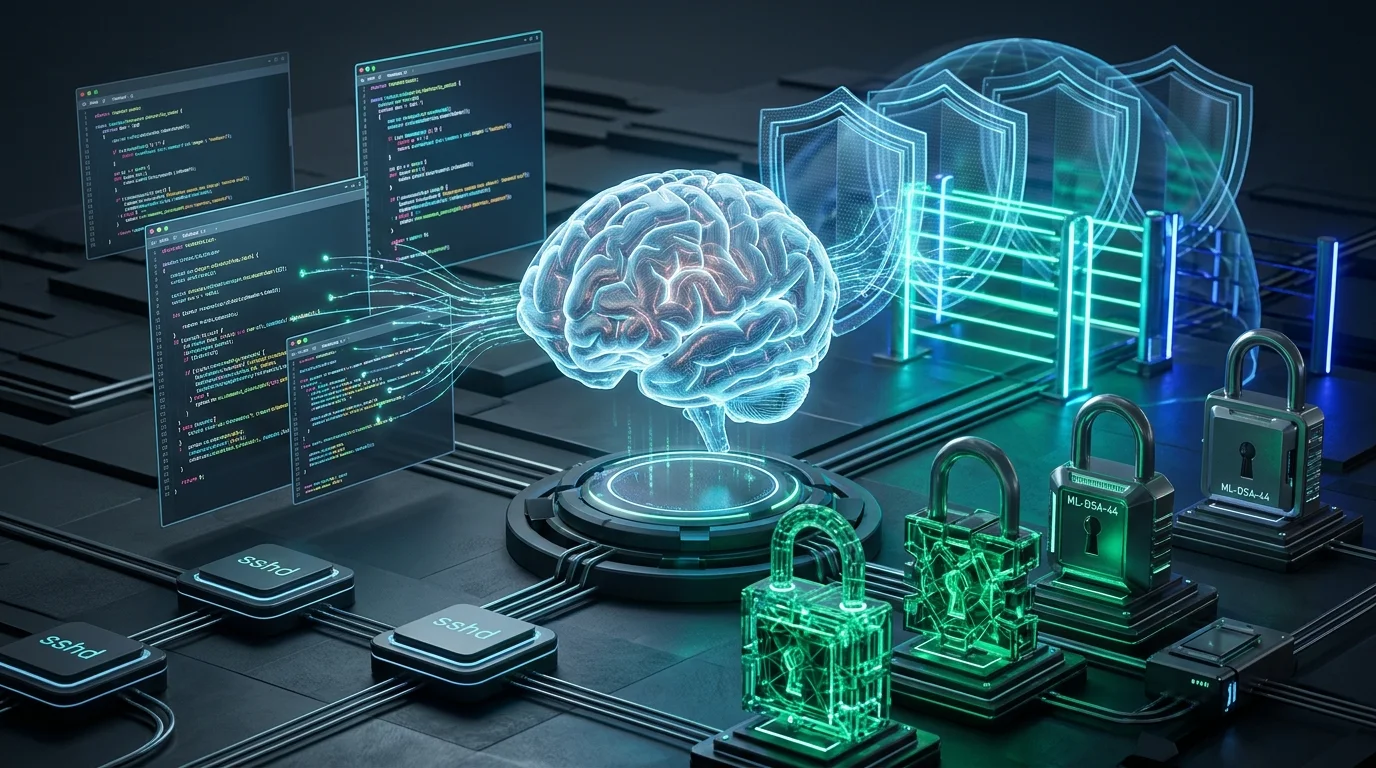
El equipo Frontier Red Team de Anthropic demostró que buscar y corregir vulnerabilidades individuales escala de manera ineficiente frente a atacantes equipados con IA. Al aplicar una metodología de tres pasadas automatizada con Claude sobre 25 repositorios de código abierto masivos, descubrió 493 problemas de accesibilidad innecesaria. El caso más revelador ocurrió en OpenSSH, donde cerca de 4.500 líneas de código criptográfico postcuántico experimental quedaban expuestas a clientes sin autenticar por defecto, representando el 16 % del código pre-autenticación del daemon sshd.
1. La falacia del parche puntual: por qué el modelo reactivo de CVEs está roto
Durante décadas, la ciberseguridad defensiva ha operado bajo un ciclo casi mitológico: se descubre una vulnerabilidad, se le asigna un identificador CVE, los mantenedores lanzan un parche de emergencia y los administradores de sistemas corren a actualizar sus servidores. Sin embargo, este enfoque reactivo posee un defecto estructural insalvable: parchar incluso una falla crítica de ejecución remota de código no ofrece ninguna garantía sobre cuántas otras vulnerabilidades desconocidas permanecen latentes en el mismo archivo o subsistema.
A medida que los modelos de lenguaje de frontera adquieren capacidades avanzadas de análisis semántico y generación de exploits, la ventaja asimétrica del atacante se multiplica. Si un adversario dispone de herramientas de inteligencia artificial capaces de escanear millones de líneas de código fuente en busca de desbordamientos de búfer o fallos de lógica, la defensa tradicional basada únicamente en esperar reportes de seguridad está condenada al fracaso.
Frente a este dilema, el equipo Frontier Red Team de Anthropic, liderado en esta investigación por Chris Rohlf, propuso un cambio de paradigma conceptual denominado Reducción de Superficie de Ataque (Attack Surface Reduction o ASR). En lugar de obsesionarse con hallar cada bug individual, el objetivo consiste en mapear minuciosamente qué rutas de código son accesibles para un atacante externo y restringirlas drásticamente, colocándolas detrás de compuertas de autenticación, exigiéndoles configuración explícita o retrasando su ejecución en la máquina de estados del protocolo.
2. El experimento masivo: 25 repositorios de código abierto y 493 fallos estructurales
Para evaluar la viabilidad técnica de este enfoque asistido por IA, Anthropic desplegó a Claude sobre 25 proyectos de software libre consolidados que superan colectivamente los 5 millones de líneas de código en lenguajes como C, C++, Java, PHP y Python. Claude construyó un inventario automatizado de más de 17.000 opciones de configuración, de las cuales 3.842 estaban directamente vinculadas a mecanismos de seguridad.
Los proyectos fueron divididos metodológicamente en tres cohortes operativas:
Proyectos Públicos (10 repositorios): diseñados para responder a cualquier usuario o procesar datos de orígenes no verificados, como resolutores DNS o proxies de borde.
Proyectos Gated o Autenticados (11 repositorios): creados para atender exclusivamente a usuarios con credenciales válidas, llaves criptográficas o certificados. Aunque aceptan conexiones TCP iniciales, ninguna funcionalidad real debería estar expuesta antes de completar el apretón de manos de autenticación.
Proyectos Privados (4 repositorios): herramientas destinadas a entornos internos protegidos donde el control de acceso se asume delegado a la red perimetral.
El resultado del escaneo fue contundente: Claude identificó 493 problemas de superficie de ataque innecesaria. En la totalidad de los 11 proyectos autenticados (Gated), el modelo detectó código que se ejecutaba de manera inadvertida antes de la autenticación. Se contabilizaron 93 superficies de ataque innecesarias en la configuración predeterminada, 37 ubicaciones donde se grababa estado o se ejecutaba lógica compleja antes de validar al cliente, y 61 combinaciones de opciones que debilitaban silenciosamente los controles de acceso.
3. Caso de estudio OpenSSH: cuando el software más auditado del mundo expone su flanco
OpenSSH representa la columna vertebral de la administración remota en servidores Linux, routers, nubes públicas y dispositivos de red de todo el planeta. Por su rol hipercrítico, su base de código en C es una de las más auditadas, revisadas y endurecidas por la comunidad criptográfica internacional.
A pesar de este escrutinio legendario, Claude analizó las rutas de entrada del demonio sshd en la versión 10.4 y descubrió un hallazgo desconcertante: aproximadamente 4.500 líneas de código nuevo y experimental correspondientes al algoritmo de firmas postcuánticas ML-DSA-44 eran alcanzables por cualquier cliente no autenticado en la configuración estándar del demonio.
El algoritmo ML-DSA no estaba habilitado por defecto, pero el código se ejecutaba de todas formas. Cuando un cliente se conectaba, el servidor sshd parseaba cualquier tipo de llave que el cliente enviara y, en el caso de certificados, verificaba la firma de la entidad certificadora (CA) incrustada antes de comprobar si ese algoritmo estaba permitido en la configuración del servidor. Estas 4.500 líneas de código complejo en C representaban cerca del 16 % de todo el código accesible antes de autenticación en una instalación estándar de OpenSSH.
/*
 * Comparativa de flujo en OpenSSH: 10.4 vs 10.5 vs 10.6
 * Demostración conceptual del bypass de pre-autenticación y corrección final
 */

// VULNERABILIDAD EN OPENSSH 10.4:
// El demonio deserializa la llave y verifica la firma antes de consultar la configuración
int process_client_key_v10_4(struct ssh *ssh, struct sshkey *key) {
    // 1. Parsea el blob crudo enviado por el cliente sin autenticar
    parse_raw_postquantum_key_blob(key->blob); // ~4.500 líneas en C alcanzables

    // 2. Verifica la firma de la Autoridad Certificadora (CA)
    verify_ca_signature(key->cert, key->ca_pubkey);

    // 3. RECIÉN AQUÍ verifica si el algoritmo está permitido en sshd_config
    if (!is_algorithm_allowed(key->algorithm)) {
        return SSH_ERR_KEY_TYPE_UNKNOWN; // El atacante ya interactuó con el parser de C
    }
    return 0;
}

// CORRECCIÓN DEFINITIVA EN OPENSSH 10.6:
// La comprobación de lista blanca se realiza DENTRO del parser antes de cualquier deserialización
int process_client_key_v10_6(struct ssh *ssh, const u_char *blob, size_t blen) {
    int alg_id = peek_key_algorithm_header(blob, blen);

    // Puerta estricta: si el algoritmo no está explícitamente en la lista permitida,
    // se descarta de inmediato sin tocar memoria ni invocar lógica criptográfica compleja
    if (!is_algorithm_in_allowlist(ssh->config, alg_id)) {
        ssh_log("Intento de conexión con algoritmo no autorizado antes de parsear");
        return SSH_ERR_ACCESS_DENIED;
    }

    return safe_deserialize_and_verify(blob, blen);
}
4. La evolución del parche: cómo Claude detectó dos fallas adicionales en OpenSSH 10.5
Anthropic reportó estos resultados a los mantenedores de OpenSSH acompañados de parches correctivos. La versión OpenSSH 10.5 reordenó el flujo para verificar la lista de algoritmos permitidos antes de ejecutar el parseo completo. Sin embargo, al volver a pasar a Claude sobre la nueva versión 10.5, el modelo descubrió dos brechas de omisión (bypass) sumamente ingeniosas que habían pasado desapercibidas para los desarrolladores humanos:
Primera brecha: discrepancia entre lo anunciado y lo enviado. El filtro de OpenSSH 10.5 comprobaba el nombre del algoritmo anunciado por el cliente en la cabecera del protocolo, pero el parser de C elegía la función de deserialización examinando una cadena incrustada en el interior del bloque de la llave. Un atacante podía declarar que enviaba una llave estándar ssh-ed25519 para superar el filtro y, dentro del cuerpo del mensaje, enviar una estructura ML-DSA que obligaba al servidor a ejecutar el código experimental.
Segunda brecha: validación de certificados de autoridades certificadoras. Los certificados estaban habilitados por defecto. Si un atacante enviaba un certificado con una llave de CA desconocida, el demonio sshd deserializaba la clave pública de la CA y ejecutaba una verificación completa de la firma con cualquier algoritmo soportado antes de consultar la configuración del servidor. Esto dejaba a cualquier verificador de firmas del binario expuesto a cualquier atacante capaz de completar el intercambio de claves inicial.
Con estas evidencias, Anthropic y el equipo de OpenSSH construyeron una prueba de concepto conjunta que derivó en la solución definitiva incluida en OpenSSH 10.6. Dicha versión trasladó los controles de verificación al interior del propio parser. El tipo de llave codificado y el algoritmo de la CA se comparan contra las listas blancas antes de cualquier deserialización, eliminando definitivamente cerca del 20 % del código pre-autenticación que un cliente no autorizado podía alcanzar en una compilación estándar.
5. Patrones ocultos en otros proyectos: configuraciones que fallan abiertas y opciones de 21 años
El caso de OpenSSH no fue una anomalía aislada. En el resto de los 25 proyectos analizados, Claude destapó patrones arquitectónicos preocupantes sobre cómo interactúan las opciones de configuración complejas:
El fallo de listas de denegación por Hostname (Fail Open): en cuatro proyectos completamente no relacionados, Claude descubrió una falla idéntica. Cuando un administrador configuraba una regla de bloqueo basada en nombres de host o comodines en lugar de direcciones IP, el servidor comparaba la regla contra el nombre del cliente. Pero si la opción de resolución DNS inversa estaba desactivada (como ocurre por defecto en casi todos los servidores por rendimiento), el servidor solo disponía de la IP numérica en texto plano. Dado que un patrón de nombre de host jamás coincide con una IP numérica, la regla de denegación nunca se activaba y el cortafuegos fallaba abierto, permitiendo el ingreso irrestricto de clientes no deseados.
Opciones en conflicto durante 21 años: en otro proyecto maduro de infraestructura, un administrador podía exigir certificados de cliente TLS. Existía otra opción concebida para retrasar esa verificación hasta que fuera estrictamente necesaria; sin embargo, en la práctica, la segunda opción desactivaba por completo la exigencia de certificado sin emitir ninguna advertencia ni registro en los logs. Esta inconsistencia grave había permanecido oculta en el código durante más de dos décadas.
| Métrica / Categoría | Proyectos Públicos | Proyectos Gated (Autenticados) | Proyectos Privados | Total General |
|---|---|---|---|---|
| Repositorios evaluados | 10 proyectos | 11 proyectos | 4 proyectos | 25 proyectos (>5M líneas de código) |
| Opciones de configuración inventariadas | 7.420 opciones | 6.890 opciones | 2.690 opciones | 17.000 opciones (3.842 de seguridad) |
| Problemas de superficie de ataque (ASR) | 178 problemas | 224 problemas (máxima criticidad) | 91 problemas | 493 problemas descubiertos |
| Código innecesario pre-autenticación | N/A (Acceso público) | 93 superficies pre-auth activas | 12 rutas expuestas | 105 superficies pre-auth corregidas |
| Reducción de código en OpenSSH sshd | N/A | ~20 % de código pre-auth eliminado | N/A | ~4.500 líneas en C aisladas (OpenSSH 10.6) |
6. La habilidad de tres pasadas: cómo replicar esta metodología en tu empresa
Anthropic ha integrado estas técnicas en una habilidad reutilizable de Claude que formará parte de su servicio OSS-Scanner. La metodología opera mediante tres pasadas secuenciales con ventanas de contexto independientes para evitar sesgos acumulativos:
Pasada 1 (Configuración por defecto): el modelo analiza qué código es alcanzable en la instalación estándar que no esté justificado por ninguna funcionalidad predeterminada real.
Pasada 2 (Accesibilidad temprana): examina el código que se ejecuta antes de barreras de seguridad críticas como autenticación, descifrado TLS o transiciones en la máquina de estados del protocolo.
Pasada 3 (Interacción de configuraciones): evalúa pares de configuraciones que, al combinarse, degradan silenciosamente controles de seguridad o dejan funcionalidades en estados indefinidos.
Para validar los cambios, Claude no se limita a sugerir código: ejecuta la suite de pruebas unitarias y de regresión del propio proyecto junto a pruebas de caja negra, exigiendo que las compilaciones modificadas ofrezcan resultados idénticos en su comportamiento previsto. Cualquier cambio que afecte configuraciones no predeterminadas se reserva para decisión humana directa.
7. Conclusión: la IA como el nuevo estándar de auditoría en pipelines de CI/CD
La lección de OpenSSH es universal: si un proyecto con veinticinco años de auditorías por los mejores criptógrafos del planeta expuso el 16 % de su código pre-autenticación de forma innecesaria, prácticamente cualquier base de código corporativa alberga superficies de ataque vulnerables.
El verdadero valor de la inteligencia artificial en ciberseguridad no radica únicamente en generar respuestas de chatbot, sino en actuar como un analista incansable de reachability en pipelines continuos de CI/CD. Equipos de ingeniería que adopten la reducción de superficie de ataque protegerán sus sistemas no solo contra las vulnerabilidades conocidas de hoy, sino contra los ataques de día cero que nadie ha descubierto todavía.